Un ciberataque altera durante más de diez días sistemas de la Comisión Europea
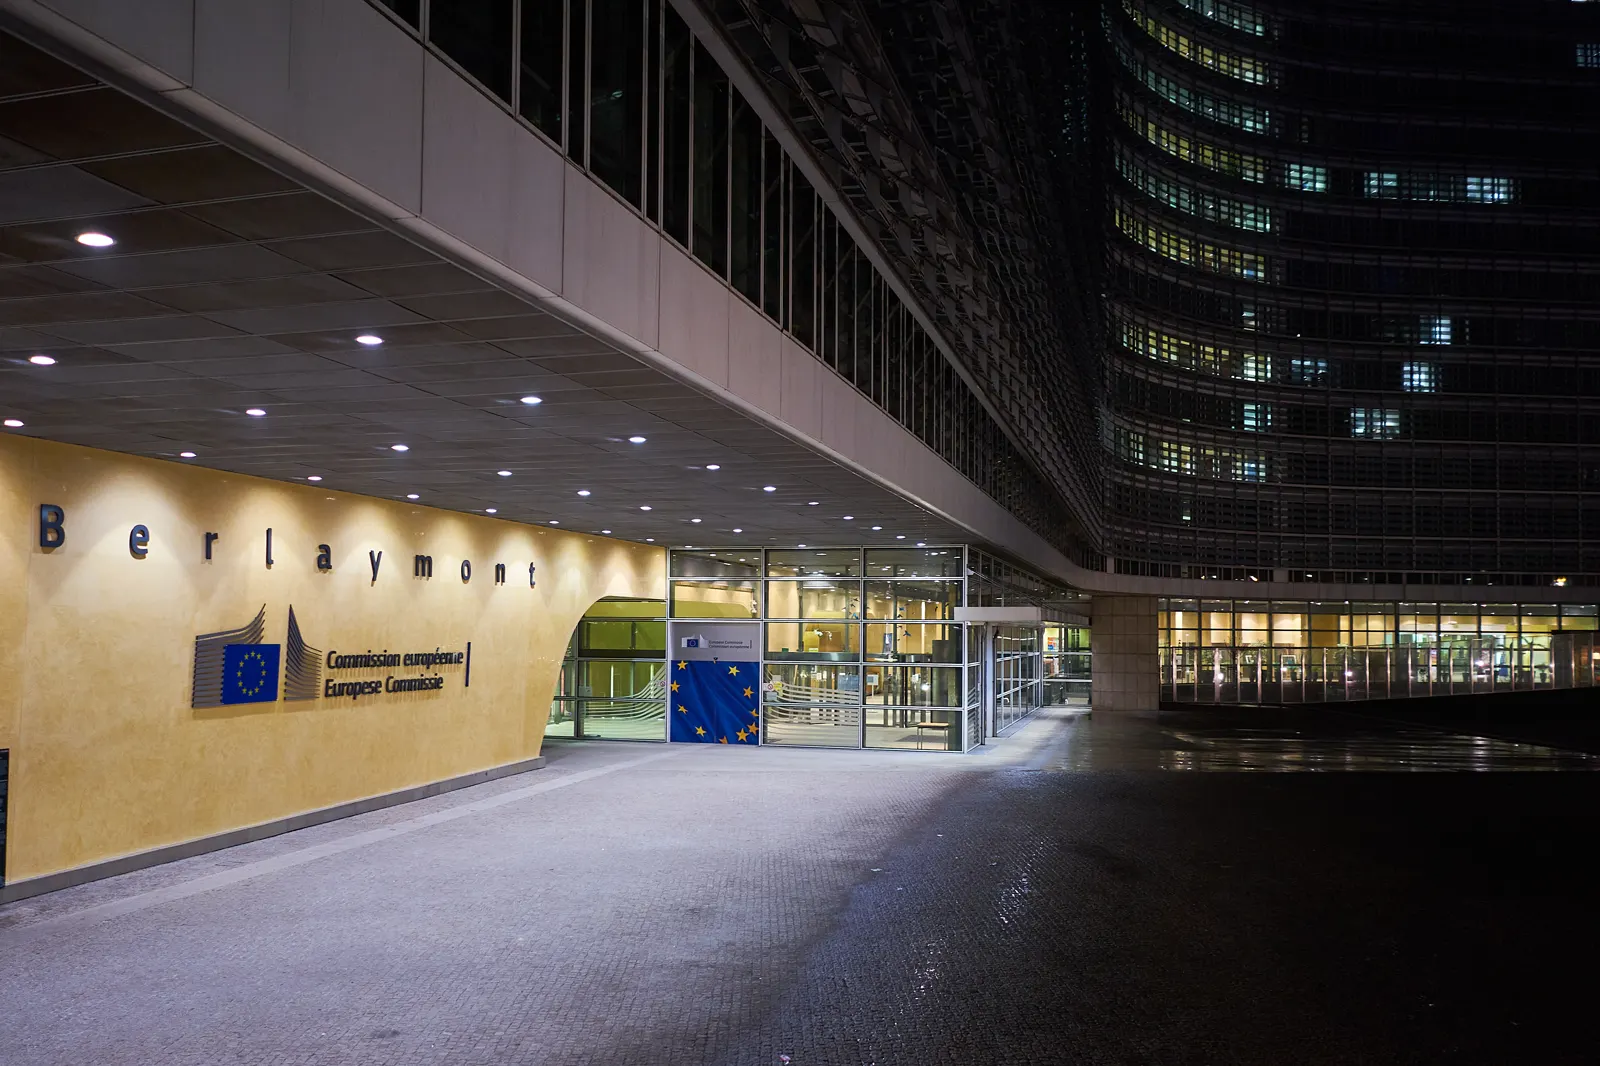
La Comisión Europea confirmó el 19 de noviembre de 2026 que sufre una «campaña cibernética» que lleva más de diez días alterando sus sistemas de nóminas, permisos y reembolsos médicos y que, según adelantó POLITICO, podría haber expuesto datos personales de su plantilla.
 Ver el vídeo
Los funcionarios de la Comisión Europea llevan más de diez días sin poder fiarse de sus propias herramientas de trabajo. Un ciberataque contra la institución ha dejado fuera de servicio, a ratos, los sistemas con los que la plantilla registra sus horas, pide vacaciones y cobra los reembolsos médicos, y todavía nadie sabe si los atacantes se llevaron datos personales. Lo adelantó en exclusiva POLITICO en su boletín Brussels Playbook del 19 de noviembre de 2026, firmado por Gerardo Fortuna.
La Comisión lo ha confirmado. «La Comisión Europea ha tomado las medidas necesarias en respuesta a una campaña cibernética detectada», dijo a POLITICO su portavoz, Thomas Regnier. «Se atacaron sistemas concretos y, siguiendo nuestra práctica habitual, hemos informado a los afectados». No ha detallado qué sistemas fueron atacados ni ha aclarado públicamente si hubo robo de información.
Qué ha fallado
Según POLITICO, dos plataformas se llevaron la peor parte. Sysper, la aplicación de recursos humanos donde el personal consulta sus nóminas, solicita permisos y ficha sus horas, y MyPMO, la de reembolsos médicos, se restablecieron a principios de esta semana; Sysper volvió a caerse brevemente el miércoles 18 de noviembre. El martes 17 también se vieron afectados los servicios de traducción. Como precaución, la Comisión desconectó temporalmente varias aplicaciones, y la mayoría ya funcionan de nuevo.
Los sueldos, eso sí, llegaron: el boletín preguntó a varios funcionarios y la respuesta fue «en general, sí», aunque algunos no pudieron registrar sus horas ni pedir días libres.
«La Comisión cree que ha contenido la mayor parte del ataque, pero el alcance total de los daños sigue sin estar claro», explicó a POLITICO un funcionario europeo que pidió el anonimato por la sensibilidad del asunto. Los investigadores tratan aún de establecer si se comprometieron datos de la plantilla y en qué medida. Esa incertidumbre, según el mismo funcionario, explica que la Comisión apenas haya informado a su personal: tres funcionarios se quejaron a POLITICO de la falta de comunicación, y una respuesta del servicio informático a una incidencia con Sysper hablaba de un «problema general» sin mencionar ningún ataque.
Una herramienta de IA como arma
CERT-EU —el equipo de respuesta a emergencias informáticas que protege a las instituciones, órganos y agencias de la UE— detectó a principios de noviembre que piratas informáticos internacionales estaban usando ARTEX, una herramienta de inteligencia artificial de acceso público diseñada para localizar vulnerabilidades, es decir, fallos de seguridad aprovechables, en sistemas informáticos. «Algunos actores hacen un uso indebido de este tipo de herramientas y han atacado a la Comisión», dijo el funcionario a POLITICO. Ni la Comisión ni POLITICO han atribuido el ataque a ningún grupo o país concreto.
El asunto ha subido hasta lo más alto de la casa. A principios de mes, la Comisión convocó con urgencia su máximo órgano interno de gestión de crisis, el Corporate Management Board, por estos «ciberincidentes en curso», según un correo interno filtrado que POLITICO dice haber visto. La dirección general de servicios digitales ordenó reforzar los controles de seguridad. Y el miércoles 18 de noviembre, según dos funcionarios citados por el boletín, la vicepresidenta ejecutiva Henna Virkkunen, responsable de la cartera tecnológica, informó al resto de comisarios de la respuesta inmediata en su reunión semanal, el Colegio de Comisarios.
Contexto
POLITICO encuadra el ataque en una racha de incidentes y caídas de alto perfil en los últimos días, entre ellos los que afectaron a Microsoft, a grandes bancos estadounidenses y a la Agencia de Seguridad Nacional de Estados Unidos (NSA). No todos fueron ataques: Microsoft sufrió una caída global de Outlook, Teams y Copilot el 12 y 13 de noviembre, y la NSA atribuyó la caída de su red clasificada a un mantenimiento programado.
El uso de inteligencia artificial para buscar agujeros de seguridad tampoco es nuevo. El 16 de noviembre, Google describió lo que considera el primer ciberataque automatizado de principio a fin por agentes de IA, dirigido contra webs francesas.
Fuentes
- POLITICO, Brussels Playbook, «Cyberattack hits the Commission», de Gerardo Fortuna, 19 de noviembre de 2026, 05:26 UTC. Exclusiva de POLITICO, con la confirmación del portavoz de la Comisión, Thomas Regnier.
- El Confidencial, «Un ciberataque golpea a la Comisión Europea y pone en riesgo los datos de sus empleados», de Alba Sanz, 19 de noviembre de 2026. Recoge la información de POLITICO.